Domain kältebrücken.de kaufen?
Wir ziehen mit dem Projekt
kältebrücken.de um.
Sind Sie am Kauf der Domain
kältebrücken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kältebrücken.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für TPM
Top-Angebote
Produkte zum Begriff TPM:
-
Donadio, Sandra: Feuchtigkeit und SchimmelbildungFeuchtigkeit und Schimmelbildung , Problem Neubauten : Häufig sind Neubauten aufgrund ihrer Komplexität bauphysikalisch und -technisch sehr kompliziert. Schon geringe Fehler können zu Feuchteschäden führen. Problem Altbauten : Wird bei einer Sanierung das bauphysikalische Gleichgewicht gestört, kommt es schnell zu einem Schimmelschaden. Zum Beispiel beim Einbau neuer Fenster ohne zusätzliche Dämmung der Wände. Problem teure Energie : Werden Gebäude und Wohnungen nicht mehr ausreichend beheizt, weil Gas, Öl und Strom teurer werden, sind Feuchte- und Schimmelschäden die Folge. Schimmel kann zu Schäden am Haus führen, sich negativ auf das Raumklima auswirken und sogar die Gesundheit gefährden. Und diese Schadstoffprobleme dürften zukünftig noch viel brisanter werden: Denn wenn Energie immer teurer wird, Gebäude und Wohnungen in der Folge nicht mehr ausreichend beheizt und belüftet werden, dürften Schimmelschäden stark zunehmen. Dann drohen aufwendige Sanierungen und vielleicht sogar ein Rechtsstreit. . Schimmelbefall vermeiden: die richtige Wohnungsnutzung und bauliche Maßnahmen . So wirkt sich Schimmel auf die Gesundheit aus . Was tun bei einem Schaden? So gehen Betroffene Schritt für Schritt vor . Wer ist für den Schaden verantwortlich? Mietrecht, Baurecht und Versicherungsrecht kompakt erläutert . Ein Erste-Hilfe-Kapitel beantwortet die wichtigsten Fragen bei einem Schaden. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 20230919, Produktform: Kartoniert, Autoren: Donadio, Sandra~Gabrio, Thomas~Kussauer, Robert~Lerch, Patrick~Wiesmüller, Gerhard A., Redaktion: Verbraucherzentrale NRW, Seitenzahl/Blattzahl: 222, Themenüberschrift: HOUSE & HOME / General, Keyword: schwarze Flecken; lüften; Schimmel; heizen; Schimmelpilz; Schimmelpilze bekämpfen; Gesundheitsgefährung durch schimmel; nasse Wände, Fachschema: Feuchtigkeit~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt~Renovierung~Schimmel - Schimmelpilz, Fachkategorie: Verbraucherberatung~Hausrenovierung und -ausbau, Thema: Orientieren, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Architektur: Innenarchitektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbraucherzentrale NRW, Verlag: Verbraucherzentrale NRW, Verlag: Verbraucherzentrale NRW e.V., Länge: 216, Breite: 161, Höhe: 15, Gewicht: 400, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 2350981, Vorgänger EAN: 9783863360603 9783863360382 9783936350685, Nachfolger: 9783863361747, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 113065924,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
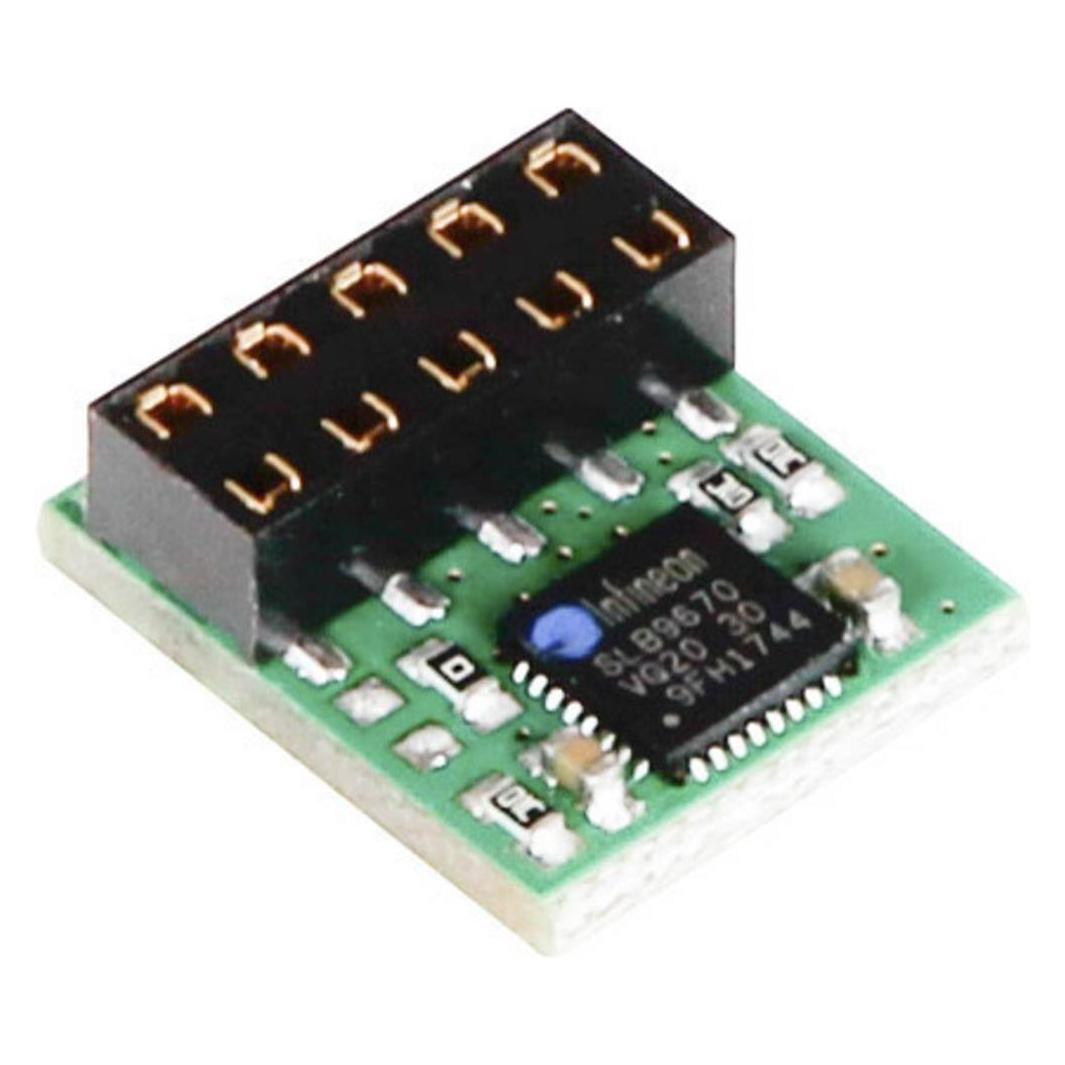
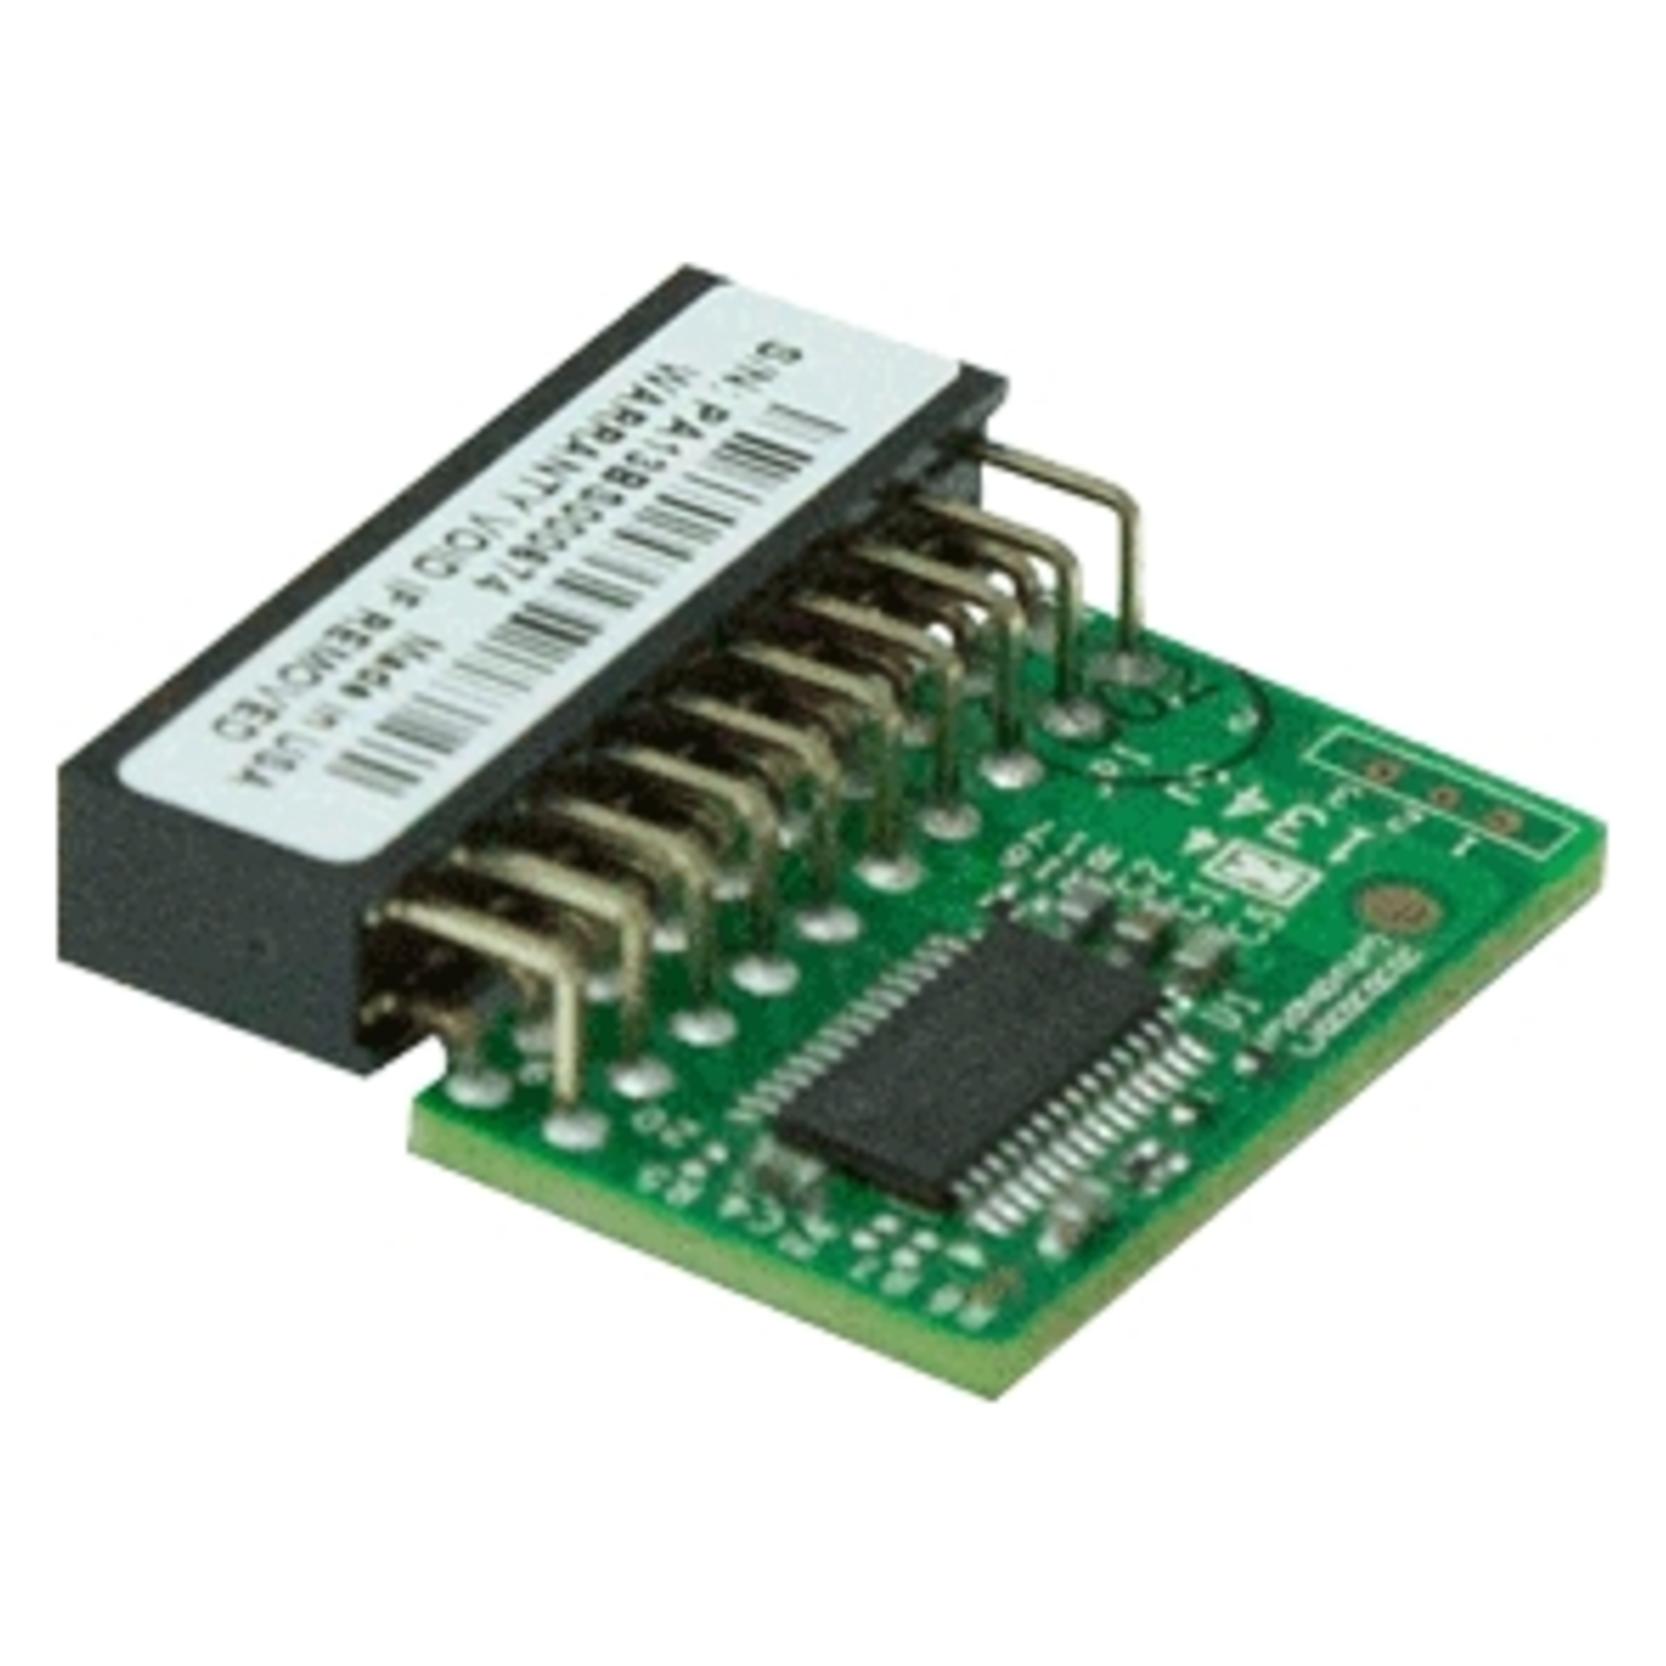
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TPM:
-
Donadio, Sandra: Feuchtigkeit und SchimmelbildungFeuchtigkeit und Schimmelbildung , Problem Neubauten : Häufig sind Neubauten aufgrund ihrer Komplexität bauphysikalisch und -technisch sehr kompliziert. Schon geringe Fehler können zu Feuchteschäden führen. Problem Altbauten : Wird bei einer Sanierung das bauphysikalische Gleichgewicht gestört, kommt es schnell zu einem Schimmelschaden. Zum Beispiel beim Einbau neuer Fenster ohne zusätzliche Dämmung der Wände. Problem teure Energie : Werden Gebäude und Wohnungen nicht mehr ausreichend beheizt, weil Gas, Öl und Strom teurer werden, sind Feuchte- und Schimmelschäden die Folge. Schimmel kann zu Schäden am Haus führen, sich negativ auf das Raumklima auswirken und sogar die Gesundheit gefährden. Und diese Schadstoffprobleme dürften zukünftig noch viel brisanter werden: Denn wenn Energie immer teurer wird, Gebäude und Wohnungen in der Folge nicht mehr ausreichend beheizt und belüftet werden, dürften Schimmelschäden stark zunehmen. Dann drohen aufwendige Sanierungen und vielleicht sogar ein Rechtsstreit. . Schimmelbefall vermeiden: die richtige Wohnungsnutzung und bauliche Maßnahmen . So wirkt sich Schimmel auf die Gesundheit aus . Was tun bei einem Schaden? So gehen Betroffene Schritt für Schritt vor . Wer ist für den Schaden verantwortlich? Mietrecht, Baurecht und Versicherungsrecht kompakt erläutert . Ein Erste-Hilfe-Kapitel beantwortet die wichtigsten Fragen bei einem Schaden. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 20230919, Produktform: Kartoniert, Autoren: Donadio, Sandra~Gabrio, Thomas~Kussauer, Robert~Lerch, Patrick~Wiesmüller, Gerhard A., Redaktion: Verbraucherzentrale NRW, Seitenzahl/Blattzahl: 222, Themenüberschrift: HOUSE & HOME / General, Keyword: schwarze Flecken; lüften; Schimmel; heizen; Schimmelpilz; Schimmelpilze bekämpfen; Gesundheitsgefährung durch schimmel; nasse Wände, Fachschema: Feuchtigkeit~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt~Renovierung~Schimmel - Schimmelpilz, Fachkategorie: Verbraucherberatung~Hausrenovierung und -ausbau, Thema: Orientieren, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Architektur: Innenarchitektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbraucherzentrale NRW, Verlag: Verbraucherzentrale NRW, Verlag: Verbraucherzentrale NRW e.V., Länge: 216, Breite: 161, Höhe: 15, Gewicht: 400, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 2350981, Vorgänger EAN: 9783863360603 9783863360382 9783936350685, Nachfolger: 9783863361747, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 113065924,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für TPM
-
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.